Мои заявки
Пользователь видит историю обращений и начинает новое действие без повторного ввода данных.
 Moses-Teampersonal accounts
В кабинете пользователь отправляет заявку, получает документы и проверяет статус. Состав действий и данных зависит от его роли.
На демонстрационном экране клиент видит свои заявки, этапы работы, документы и сообщения. Это концепт возможного сценария, а не экран выполненного проекта.
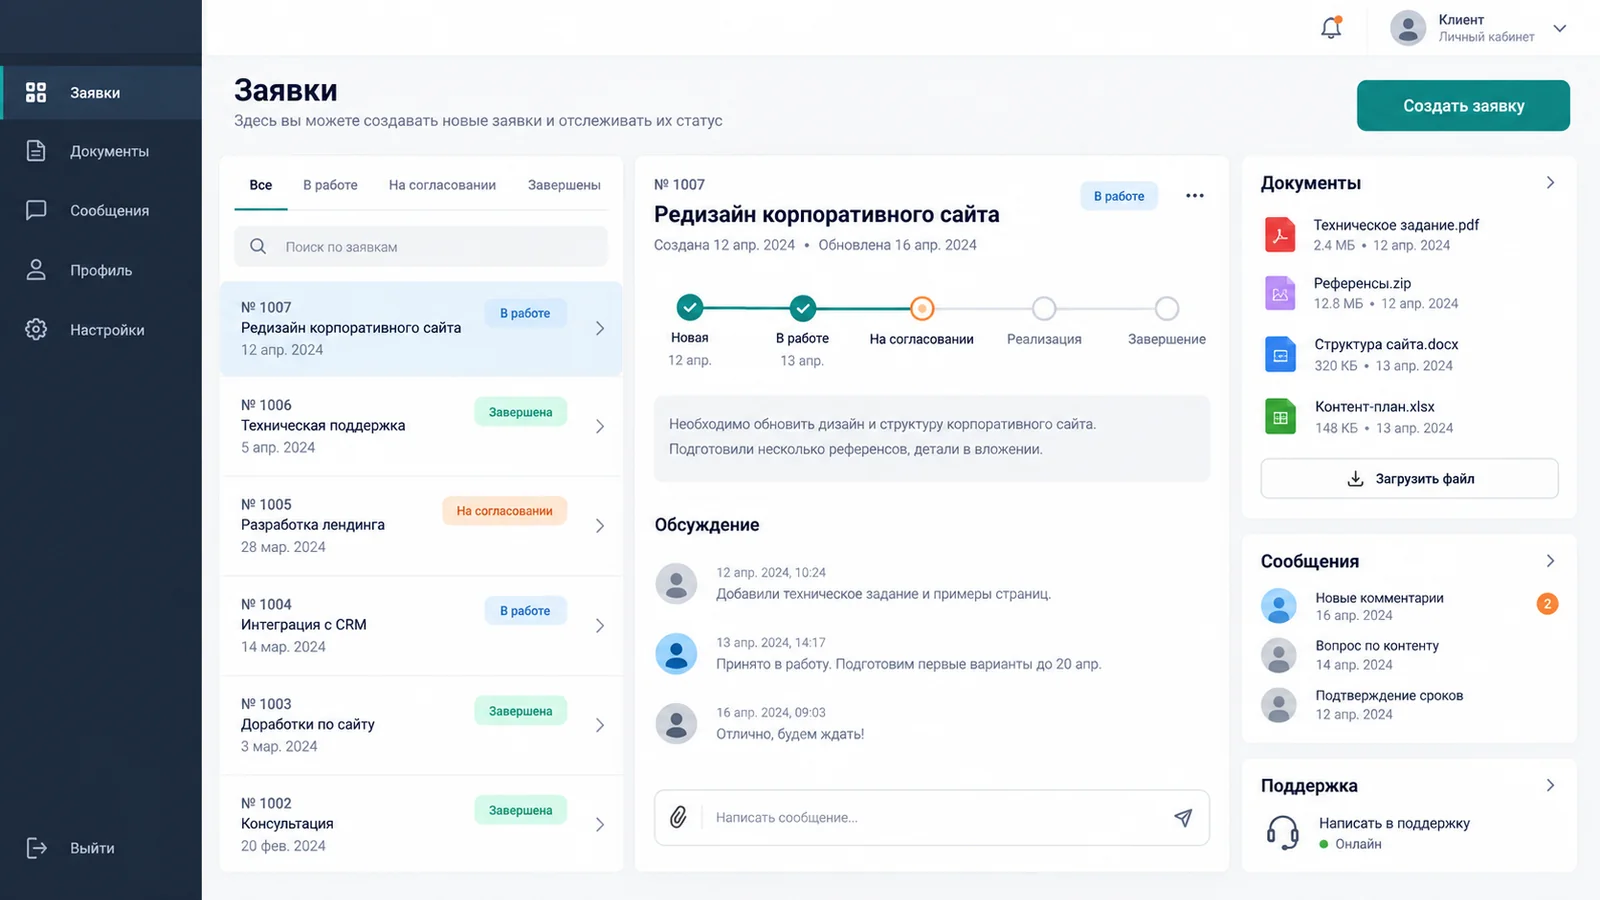
Пользователь видит историю обращений и начинает новое действие без повторного ввода данных.
Пользователь видит текущий этап заявки и следующий шаг.
Материалы и переписка остаются рядом с задачей, к которой относятся.
Клиенту, партнёру и сотруднику нужны разные данные и права. Определяем действия для каждой роли.
Создать заявку или заказ, увидеть статус, открыть документы и историю без повторных звонков менеджеру.
Получить доступ к материалам и заказам, согласовать документы и видеть информацию, предназначенную именно его компании.
Просмотреть очередь, обновить статус, проверить данные и передать следующий шаг ответственному.
Определяем, кто видит заявку или документ и какие действия может с ними выполнить.
| Область | Что определяем | Что проверяем до запуска |
|---|---|---|
| Вход | Как создаётся учётная запись и восстанавливается доступ | Действия при смене контакта, роли или сотрудника |
| Видимость | Какие записи доступны человеку и организации | Изоляцию данных между клиентами и партнёрами |
| Действия | Кто может отправить, согласовать, изменить или скачать | Переходы статусов и обработку ошибочных действий |
Если заказы хранятся в CRM, а документы — в учётной системе, определяем, какие данные кабинет получает из каждой системы.
Для каждого поля определяем, кто его меняет: пользователь, менеджер или внешняя система. Это помогает избежать расхождений в статусах и документах.
Уточняем доступность API, задержку обновления и то, что увидит человек, если внешняя система временно не отвечает.
Для первого релиза выбираем один полный сценарий: от действия пользователя до ответа системы. Остальные функции планируем после него.
Описываем роли, записи, документы, исключения и критерии готовности.
Проверяем на прототипе, где пользователь начинает действие и где видит результат.
Реализуем согласованные роли, операции и связи с действующими системами.
Проверяем доступ, статусы и ошибки на тестовых учётных записях; после выпуска планируем развитие.
Расскажите, кто будет им пользоваться и что должен сделать после входа. Оценим первую версию.